
생성형 AI가 개발 현장으로 빠르게 확산하면서 소프트웨어 생산 속도는 이전과 비교하기 어려울 정도로 빨라졌다. 개발자는 코드를 직접 작성하는 대신 AI에 생성을 요청하고, 생성된 코드 조각을 수정해 곧바로 프로젝트에 반영한다. 문제는 코드가 만들어지는 속도만큼 조직의 검증 역량이 따라가지 못한다는 데 있다. 정부 로드맵에 따르면 소프트웨어 공급망 공격의 글로벌 피해액은 2031년 1,380억 달러로 2023년(460억 달러)의 3배 수준에 이를 전망이다.
이제 보안의 질문도 달라져야 한다. 단순히 '취약점이 있는가'를 확인하는 것만으로는 충분하지 않다. 이 코드는 어디에서 왔고, 실제 제품에는 무엇이 포함돼 있으며, 어떤 근거로 위험을 판단해 배포를 허용했는가까지 설명할 수 있어야 한다. AI 시대의 소프트웨어 공급망 보안은 결국 이 '신뢰의 공백(Trust Gap)'을 얼마나 증거로 메울 수 있느냐의 문제다.
공격자는 코드보다 '신뢰 경로'를 노린다
최근의 공급망 공격은 하나의 취약점만으로 설명하기 어렵다. 개발 계정이 탈취되면 악성 코드나 PR이 소스에 삽입되고(XZ Utils), 빌드 환경이나 산출물이 변조되며(3CX), 오염된 패키지가 저장소를 통해 확산되다가(Shai-Hulud), 결국 정상적인 업데이트 절차를 타고 고객 환경까지 퍼진다(SolarWinds). 문제는 각 단계가 이전 단계의 결과를 별다른 검증 없이 '정상'이라 믿고 다음 단계로 넘긴다는 데 있다.
따라서 코드에도 Zero Trust의 원리가 필요하다. 외부에서 들어온 코드와 패키지, 바이너리, AI 생성 코드 조각을 처음부터 신뢰하는 것이 아니라 유입·빌드·릴리스·운영의 각 전환점에서 새로운 증거를 요구해야 한다. 신뢰는 특정 개발자나 계정에 미리 부여되는 속성이 아니라, 단계마다 검증을 통과하며 획득하는 결과가 되어야 한다.
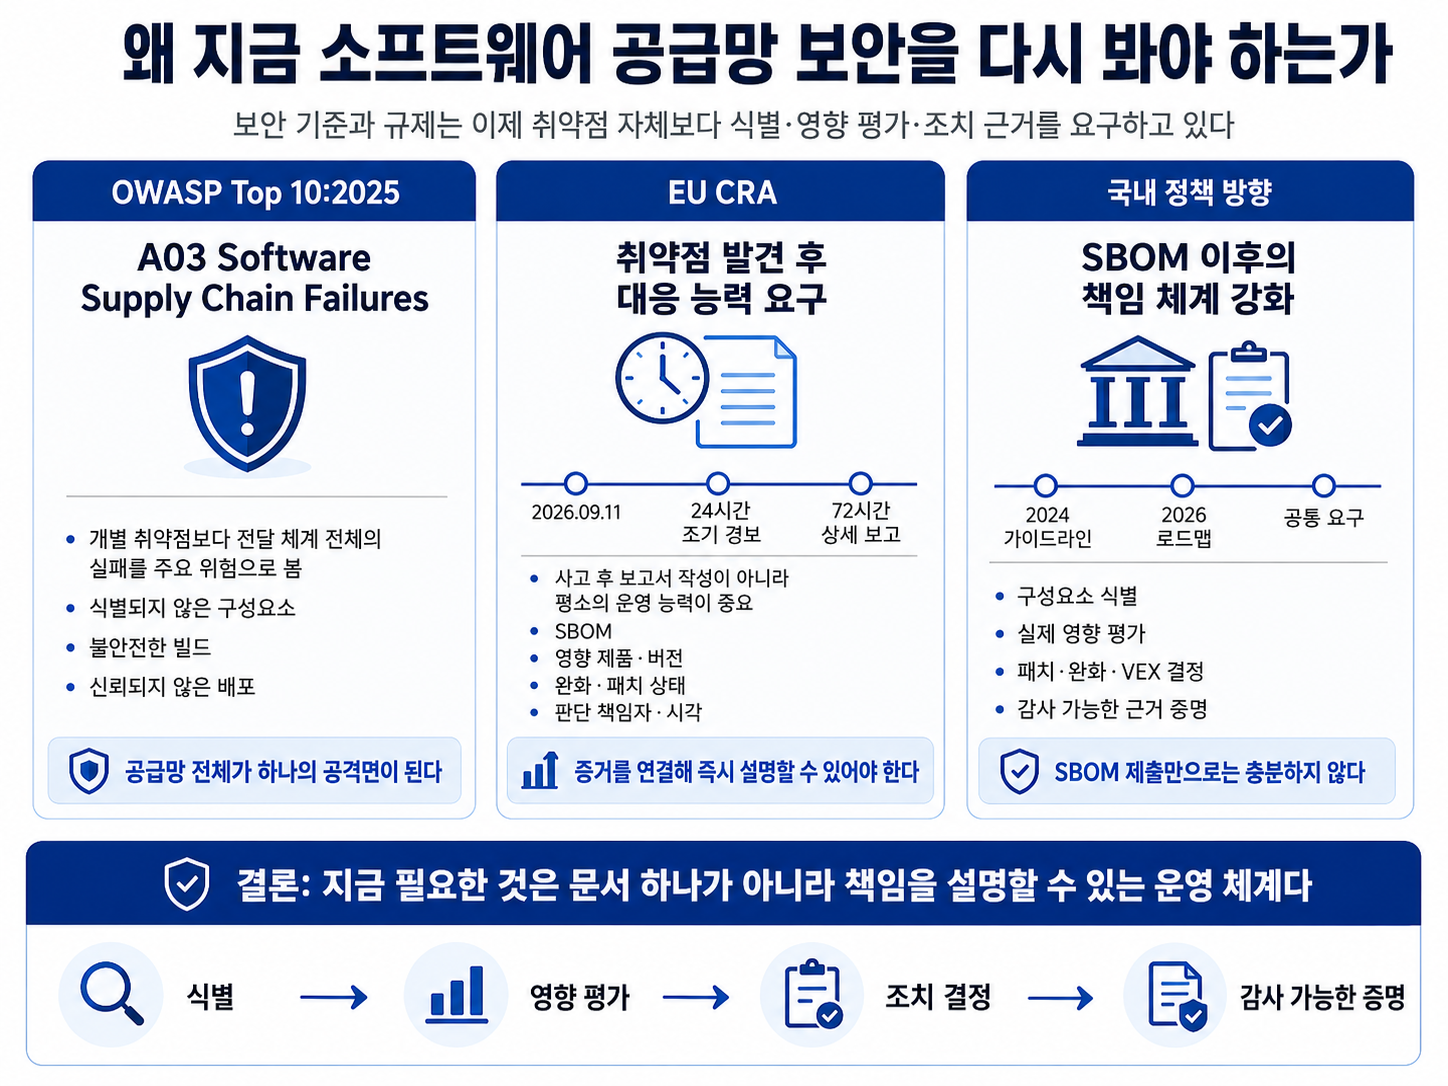
이 문제의식은 이미 보안 기준과 규제로 이어지고 있다. OWASP Top 10:2025의 A03 'Software Supply Chain Failures'는 개별 취약점보다 소프트웨어 전달 체계 전체의 실패를 주요 위험으로 본다. 커뮤니티 설문 응답자의 50%가 이를 1위 위협으로 지목했으며, 평균 익스플로잇 가능성은 8.17점, 평균 영향도는 5.23점으로 집계됐다. 식별되지 않은 구성요소, 불안전한 빌드, 신뢰되지 않은 배포가 서로 연결되면 공급망 전체가 하나의 공격면이 된다.
EU Cyber Resilience Act(CRA) 역시 취약점 발견 이후 조직이 얼마나 빠르게 영향을 파악하고 대응 근거를 제시할 수 있는지를 요구한다. 2026년 9월 11일부터 취약점 보고 의무가 적용되며, 24시간 이내 조기 경보, 72시간 이내 상세 보고, 1개월 이내 최종 보고를 수행할 수 있는 운영 능력이 필요하다. 사고가 발생한 뒤 보고서를 만드는 것이 아니라, 평소부터 SBOM, 영향 제품과 버전, 완화·패치 상태, 판단 책임자와 시각을 연결된 증적으로 관리해야 한다는 뜻이다.
국내 정책도 같은 방향이다. 2024년 소프트웨어 공급망 보안 가이드라인에서 2026년 공급망 보안 로드맵에 이르기까지 공통적인 요구는 SBOM 자체보다 그 이후의 책임 체계에 있다. 즉 구성요소를 식별하고, 실제 영향을 평가하고, 패치·완화·VEX 등의 결정을 내린 뒤 그 근거를 감사 가능하게 증명하는 것이다.
SBOM은 '목록'이 아니라 실제 배포물을 설명해야 한다
이 과정의 출발점은 정확한 SBOM이다. 그러나 SBOM을 생성했다고 공급망을 제대로 파악했다고 보기는 어렵다. 핵심은 'SBOM이 존재하는가'가 아니라 ‘실제 배포되는 소프트웨어를 얼마나 정확하고 완전하게 설명하는가’이다. 패키지 매니저와 빌드 파일 기반 분석은 직접·전이 의존성을 확인하는 데 유용하지만, 실제 제품에는 native·Java·.NET 바이너리와 벤더 SDK, 컨테이너 OS 패키지와 레이어, 펌웨어, 외부에서 복사된 코드, AI가 생성한 코드 조각까지 포함된다. 이들은 manifest에 충분한 흔적을 남기지 않는 경우가 많아, 선언된 목록만으로 만든 SBOM과 실제 배포물 사이에는 '완전성의 공백'이 생긴다.
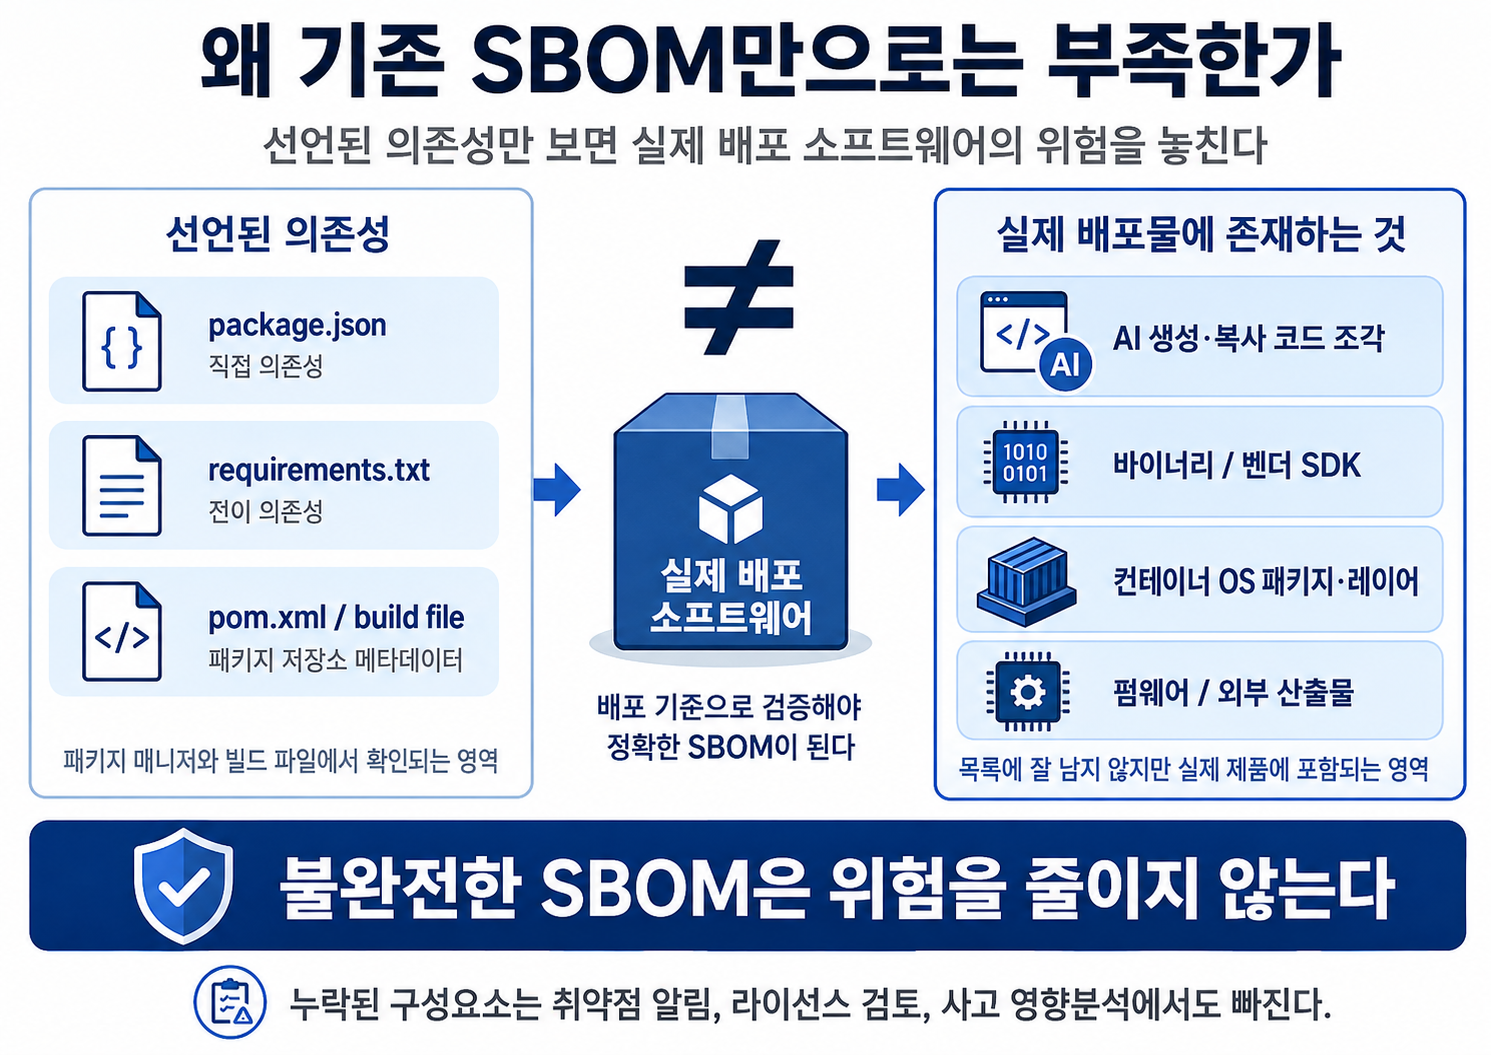
빠진 구성요소는 새로운 CVE가 공개돼도 영향 분석 대상에서 누락되고, 라이선스 검토에서도 제외되며, 사고 발생 시 영향 범위 파악도 어려워진다. 따라서 SBOM의 정확성·완전성·최신성은 manifest가 아니라 실제 배포 산출물을 기준으로 검증해야 한다. 종속성 분석과 함께 바이너리, 컨테이너, 소스 코드 및 코드 조각 분석을 결합해 서로 다른 방식으로 동일한 산출물을 교차 확인해야 한다. 좋은 SBOM은 한 번 만들어 제출하는 정적인 목록이 아니라, 빌드와 배포 상태에 따라 계속 갱신되는 '살아 있는 증적'이어야 한다.
취약점 수보다 '실제로 위험한 것'을 먼저 골라야 한다
구성요소를 정확히 식별했다면 다음 문제는 우선순위다. 하나의 제품에서도 수백, 수천 개의 CVE가 발견될 수 있어 CVSS 점수 순서대로 모두 처리하는 방식은 지속하기 어렵다. CVSS는 기술적 심각도를 보여주지만 '지금 우리 제품이 실제로 공격받을 가능성'을 의미하지는 않는다.
이미 현실 공격에서 악용된 취약점을 보여주는 CISA KEV,
향후 악용 가능성을 확률로 제시하는 EPSS,
해당 코드의 호출 가능성과 자산 중요도 같은 제품 맥락을 함께 봐야 한다.
KEV에 등재되고 EPSS도 높다면 패치·격리·완화를 가장 먼저 수행하고, EPSS가 낮더라도 KEV에 포함됐다면 정해진 기한 내 대응 대상이며, 아직 KEV에 없더라도 EPSS가 높고 도달 가능한 경로가 있다면 선제적 패치를 검토해야 한다. 중요한 것은 이 결과가 또 하나의 점수로 끝나지 않고, 누가 무엇을 언제까지 조치할 것인지의 형태로 운영에 들어가야 한다는 점이다.
여기서 VEX(Vulnerability Exploitability eXchange)의 역할이 중요해진다. SBOM이 '무엇이 들어 있는가'를 보여주는 재고 목록이라면, VEX는 해당 취약점이 제품에 실제로 영향을 주는지를 판단한 의사결정의 증거다. 취약한 구성요소가 포함돼 있더라도 해당 함수가 호출되지 않거나 공격 경로가 성립하지 않으면 NOT AFFECTED로, 영향이 확인되면 AFFECTED, 조치가 완료되면 FIXED, 검토 중이라면 UNDER INVESTIGATION으로 판정한다. VEX의 핵심은 상태값이 아니라 누가, 언제, 어떤 근거로 판단했으며 무엇을 조치하고 언제 다시 검토할지가 함께 기록되는 것이다. VEX는 취약점을 숨기는 면책 문서가 아니라, 판단을 반복 검증할 수 있게 만드는 운영 기록이어야 한다.

정책은 문서가 아니라 파이프라인에서 실행돼야 한다
이 증거와 판단 체계는 실제 개발·배포 파이프라인과 연결돼야 의미가 있다. 개발자와 AI가 코드를 만들면 source control 단계에서 커밋과 권한을 검증하고, CI·빌드에서는 SCA와 격리, 최소권한 원칙을 적용한다. 산출물에는 SBOM과 서명·출처 정보를 연결하고, 릴리스 단계에서는 VEX와 정책 승인 여부를 확인하며, 배포 이후에도 새로운 취약점과 자산 변경을 지속적으로 재평가한다. Identity, Provenance, SBOM·VEX, 정책 판정, Runtime Feedback이 하나의 증적 계층으로 이어져야 하며, 도구를 몇 개 사용하느냐보다 각 전환점의 증거가 다음 단계까지 끊기지 않고 이어지는가가 더 중요하다.
망분리 환경에서는 이 원칙이 더욱 중요하다. 인터넷과 내부망을 분리하더라도 업데이트와 증적의 흐름까지 끊겨서는 안 된다. 외부의 패키지와 CVE·KEV·EPSS, 벤더 정보는 DMZ에서 허용목록·서명·무결성을 검증한 뒤 내부로 전달하고, 내부에서는 바이너리·컨테이너 분석과 SBOM을 생성한다. 폐쇄망으로 산출물을 반입할 때도 승인 매체와 해시뿐 아니라 SBOM, VEX, 정책 판정 이력이 함께 이동해야 한다. 즉 망분리는 네트워크의 단절일 수는 있어도 증거의 단절이어서는 안 된다.
공급망 보안은 도구가 아니라 운영 모델이다
공급망 보안을 지속적으로 운영하려면 개발·보안·법무·제품 책임자가 동일한 증거를 보고 각자의 결정을 남길 수 있어야 한다. 시스템이 판단을 대신하는 것이 아니라, 조직이 같은 기준으로 판단하고 결과를 일관되게 기록하도록 만드는 것이 거버넌스의 역할이다. 산업과 규모가 달라도 필요한 능력은 네 가지로 정리된다.
SEE는 의존성·바이너리·컨테이너·코드 조각을 식별하는 가시성이고,
DECIDE는 KEV·EPSS·도달성·업무 중요도를 결합한 우선순위화이며,
PROVE는 SBOM·VEX·서명·판정 이력을 감사 가능하게 보존하는 것이고,
CONTROL은 정책 위반 시 차단하고 예외에 만료·재검토 조건을 부여하는 것이다.
개발 속도를 지키는 방법은 보안을 별도의 '검토 단계'로 만드는 것이 아니라 개발과 배포의 기본 경로로 만드는 것이다.
전사 단위의 대형 프로젝트로 시작할 필요는 없다. 90일 파일럿으로도 충분하다. 첫 30일에는 핵심 제품 1~2개의 구성요소를 식별하고 SBOM 품질 기준을 정한다. 60일까지는 KEV·EPSS 기반 우선순위와 VEX 판단 기준, 예외 승인·만료 규칙을 확정한다. 90일까지 CI/CD 정책 게이트와 릴리스 증거 패키지를 적용하고 신규 취약점을 재평가하는 운영 체계를 만든다. 목표는 새로운 도구를 많이 도입하는 것이 아니라, 설명 가능한 의사결정, 감사 가능한 증거, 자동화된 최소 통제가 실제 한 제품에서 동작한다는 것을 보여주는 데 있다.
목표는 '취약점 0'이 아니라 설명 가능한 결정이다
모든 소프트웨어 취약점을 제거하는 것은 현실적으로 불가능하다. AI가 코드 생산량을 빠르게 늘리는 환경에서는 더욱 그렇다. 따라서 공급망 보안의 목표를 단순한 취약점 개수 감소로 정의해서는 안 된다. 무엇이 들어왔는지 보고(SEE), 무엇부터 대응할지 결정하고(DECIDE), 그 판단의 근거를 남긴 뒤(PROVE), 같은 기준을 정책과 배포 과정에 적용하는 것(CONTROL). 이 과정이 반복될 때 비로소 신뢰가 만들어진다. 조직은 모든 취약점을 즉시 없앨 수는 없지만, 무엇을 확인했고 왜 조치를 미뤘는지, 누가 그 결정을 내렸으며 언제 다시 판단할 것인지는 증명할 수 있어야 한다.
엘에스웨어의 포세라 위드 블랙덕(FOSSEra with Black Duck)은 이러한 증거 기반 공급망 보안 운영을 지원하기 위해 Black Duck의 오픈소스 분석 역량과 포세라의 통합 거버넌스 체계를 결합한다. 특히 코드 조각(Snippet) 분석 기능은 패키지 매니페스트에 흔적이 남지 않는 AI 생성·복사 코드까지 원본 프로젝트 단위로 추적해, '완전성의 공백'을 실제 배포 산출물 기준으로 메운다. 또한 소스와 바이너리 등 다양한 구성요소를 기반으로 SBOM을 생성·관리하고, EPSS와 CISA KEV 등 실제 위협 정보를 활용한 우선순위 판단과 조치·예외·승인 이력 관리를 하나의 운영 흐름으로 연결한다. 결국 중요한 것은 '무엇을 발견했는가'에서 멈추지 않는 것이다. 왜 이 소프트웨어를 신뢰하고 배포할 수 있는가를 조직이 지속적으로 설명할 수 있어야 한다.


'오픈소스' 카테고리의 다른 글
| 바이너리만으로 오픈소스를 식별하는 기술 :: 바이너리 SCA의 원리와 정확도의 과제 by. 엘에스웨어 오석훈 (0) | 2026.10.21 |
|---|---|
| TeamPCP 사태로 본 오픈소스 공급망 위협과 실전 방어 전략 by. 엘에스웨어 오픈소스사업본부 (0) | 2026.06.11 |
| SBOM 없이는 N2SF도 제로트러스트도 없다. by. 엘에스웨어 이광겸 (0) | 2026.05.13 |
| 2026 OSSRA 리포트 :: AI 시대의 소프트웨어 거버넌스 (0) | 2026.03.09 |
| AI 시대의 소프트웨어 공급망 보안 전략 :: SBOM·CVE·서버 오픈소스 취약점 관리의 통합 거버넌스 모델 by. 엘에스웨어 박준석 (0) | 2026.02.27 |